Los Data Centers tienen un papel protagonista en la sociedad de hoy y de mañana. Aun así, dentro y fuera de sus organizaciones siguen siendo casi invisibles, y rara vez se habla de ellos más allá de lo que cuestan.
La gobernanza del dato es un buen ejemplo. Aparece en las noticias y en los consejos de administración de las grandes empresas. Casi siempre se trata como algo intangible. Pero se puede tocar. Al menos, en su base.
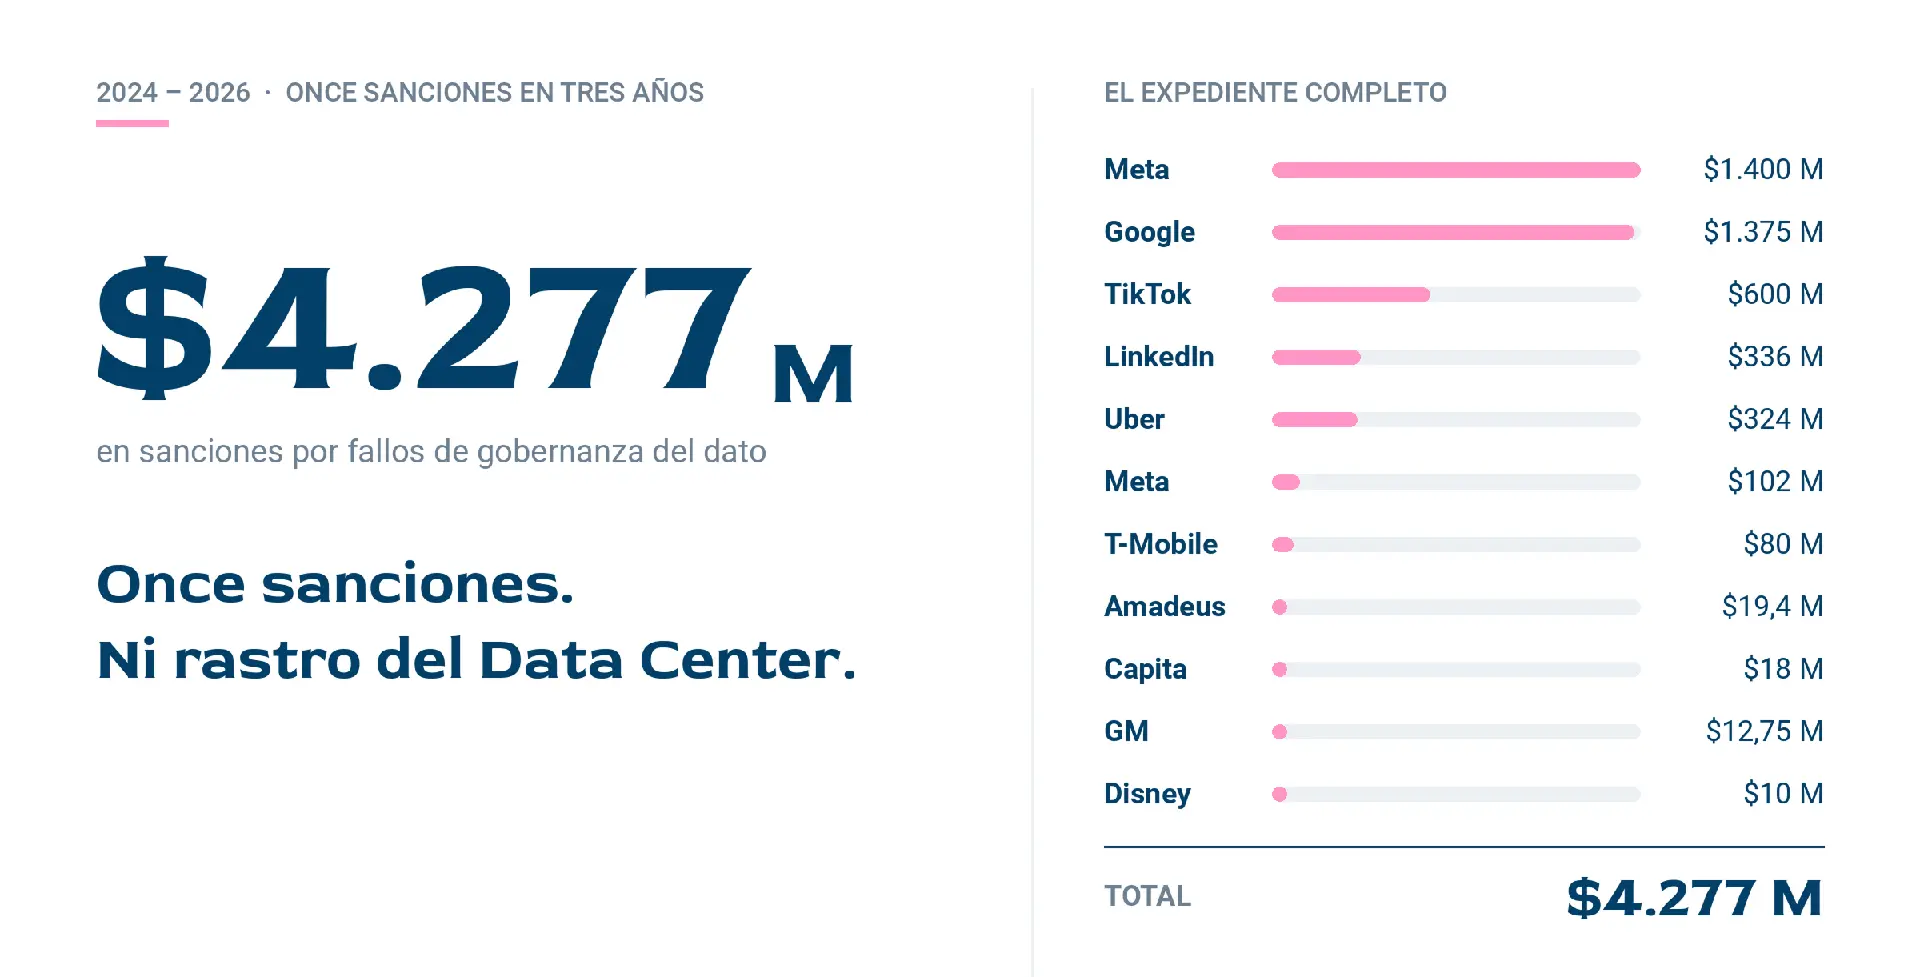
Once casos de fallo y ni rastro del Data Center
Si se revisan los casos de los últimos tres años en los que la gobernanza del dato ha fallado, surge una pregunta muy sencilla: ¿aparece el Data Center en alguno de ellos?
En ninguno de los once expedientes se habla de fallo técnico. En ninguno figura el Data Center como causa. Y sin embargo, ahí estamos. No en primera línea, pero sí en la base que soporta esos datos.
El DNI del dato
Hay muchísimas definiciones de gobernanza del dato. Me quedo con una de las más aceptadas, la de DAMA International: «el ejercicio de autoridad, control y toma de decisiones compartida sobre la gestión de los activos de datos».
En palabras sencillas, decidir quién manda sobre los datos y cómo se comprueba que se cumple lo acordado.Dicho así, suena un poco frío, por eso prefiero llevarlo al DNI, algo que todos conocemos.
Igual que nosotros respondemos a unas preguntas básicas para identificarnos, los datos también deberían poder responder a las suyas. ¿Dónde está? ¿Quién ha accedido? ¿Cuánto tiempo lleva ahí? ¿Para qué se usa?
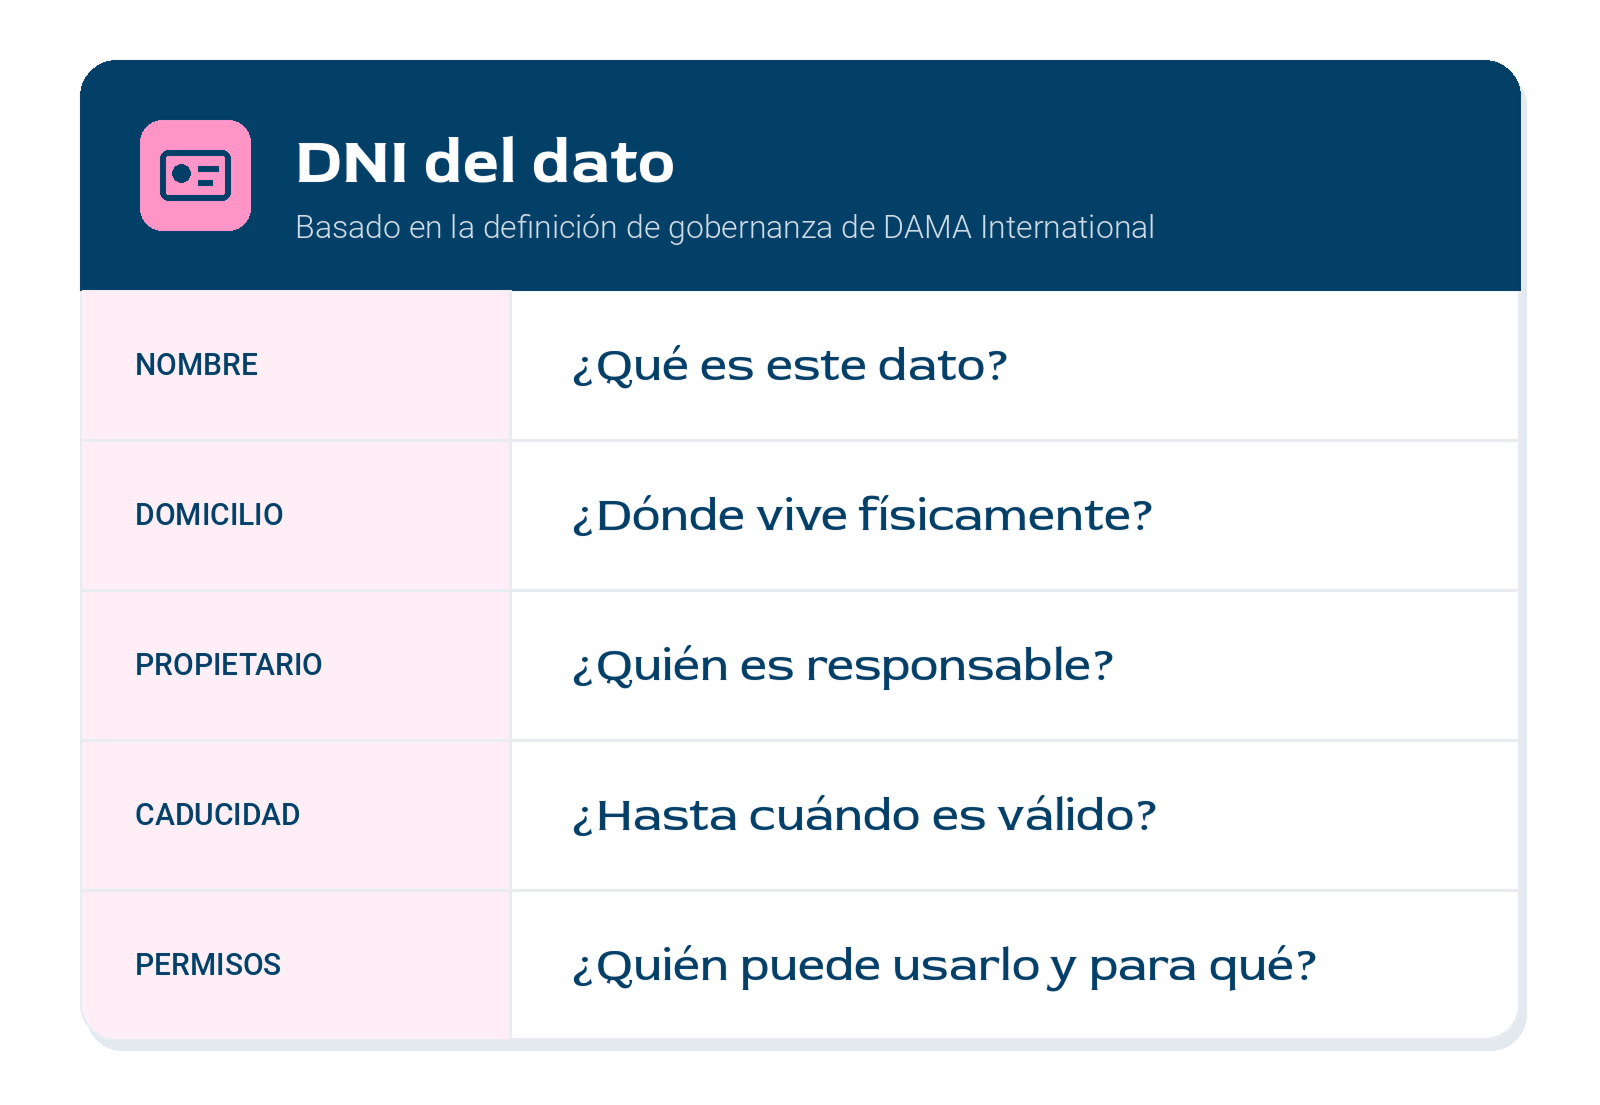
Pongamos un ejemplo muy normal, la ficha de un cliente. ¿En qué servidor está guardada? ¿Quién la ha abierto este mes? ¿Desde cuándo la tenemos? ¿La usamos para facturar o para hacer campañas de marketing? Si una empresa puede responder a esas cuatro preguntas, ese dato tiene su DNI en regla.
Esto ya empieza a sonar a Data Center, ¿verdad?
Ahora bien, ¿cuántas organizaciones pueden decir que todos sus datos tienen su DNI en regla? Certificaciones como la ISO 27001 (la norma internacional de seguridad de la información) son un buen punto de partida. En Bjumper lo comprobamos al obtener el ENS Alta y la ISO 27001. Pero certificarse no equivale a tener el 100% de los datos gobernados.
Y la gobernanza del dato tampoco se alcanza y se archiva, cada nuevo sistema, proveedor o normativa la desplaza un poco más allá.
¿Por qué nos cuesta tanto gobernar el dato?
La respuesta tiene que ver con tres cosas que están pasando a la vez.
La regulación aprieta
Es la más aburrida, pero es la que nos ha obligado a plantearnos la gobernanza, o al menos a ponerle nombre y marco. Y la lista de normativas no deja de crecer: el GDPR (protección de datos personales en Europa), la AI Act (la ley europea de inteligencia artificial), NIS2 (ciberseguridad de los servicios esenciales), DORA (resiliencia digital en el sector financiero), la LGPD (la ley de protección de datos de Brasil) y un largo etcétera.
Lo que las diferencia de las normas de calidad a las que estábamos acostumbrados es su exigencia. Tener las políticas y los procesos documentados ya no basta, ahora hay que demostrar que se cumplen.
Antes te pedían el manual. Ahora te piden el log, es decir, el registro de lo que ha pasado de verdad, y ese cambio de mentalidad explica, creo, por qué a veces parece que el objetivo se nos escapa.
Es como la diferencia entre enseñar el libro de recetas y enseñar la grabación de la cocina. Ya no basta con explicar cómo se hace el plato, hay que demostrar que se hizo así, y todos los días.
La fortaleza ya no tiene muros
Basta con pensar en una empresa de principios de los 2000, programa de gestión local, archivos en un servidor compartido, sabías perfectamente dónde estaba cada dato y quién podía acceder.
Era una fortaleza. Tanto, que hace 25 años casi nadie había oído hablar del CISO (el responsable de seguridad de la información), y el equipo de seguridad, si existía, apenas se metía en tu trabajo. Era también la época de los grandes Data Centers Enterprise, y a ningún banco se le pasaba por la cabeza tener un servicio fuera de su infraestructura.
Hoy ese mismo CISO (ya con nombre y cargo) tiene que gobernar el ERP contratado como servicio a un proveedor externo, un Data Center mixto, parte propio y parte alquilado en un CoLo, y aplicaciones en la nube. El dato se ha escapado del perímetro. Los muros de la fortaleza se han borrado, al menos en parte.
Antes el dato vivía en casa. Ahora vive en casa, en un piso de alquiler y en un hotel, todo a la vez. Y a ver quién tiene las llaves de todo.
Nuestra nueva amiga, la IA
Y la más reciente, la IA democratizada (porque IA ya había antes). Es prácticamente incontrolable, incluso en organizaciones con modelos propios. Si a alguien se le acaba el cupo de su herramienta corporativa (los famosos tokens) y tiene prisa, y siempre tenemos prisa, saltará a otra herramienta. Y acabará pegando un contrato o un listado de clientes en un chatbot público, donde esos datos nunca deberían estar.
Aquí queda muchísimo por discutir, y no me siento preparada para dar respuestas. Lo que sí tengo claro es que no conviene adelantarse. Como explicamos en «Aún no necesitas la IA para operar tu Data Center», primero van los procesos y los datos.
¿Cuánto control tenemos realmente? Bienvenidos al gris
Con regulación, invisibilidad e IA sobre la mesa, la pregunta se hace sola: ¿cuánto control podemos tener sobre nuestros datos?
¿Control total? Haría falta tenerlo todo en un Data Center Enterprise, con IA local y ningún sistema crítico en SaaS. Sinceramente, pocas empresas en el mundo podrían decir que sí. Quizá ninguna.
¿Riesgo alto, entonces, con cero visibilidad y cero control? Pues tampoco lo creo.
Porque aquí no hay un sí o un no, unos o ceros. Se parece más a la vida misma, que casi siempre es gris. Y los grises son mucho más difíciles de medir. Ahí estamos la mayoría, con modelos mixtos.
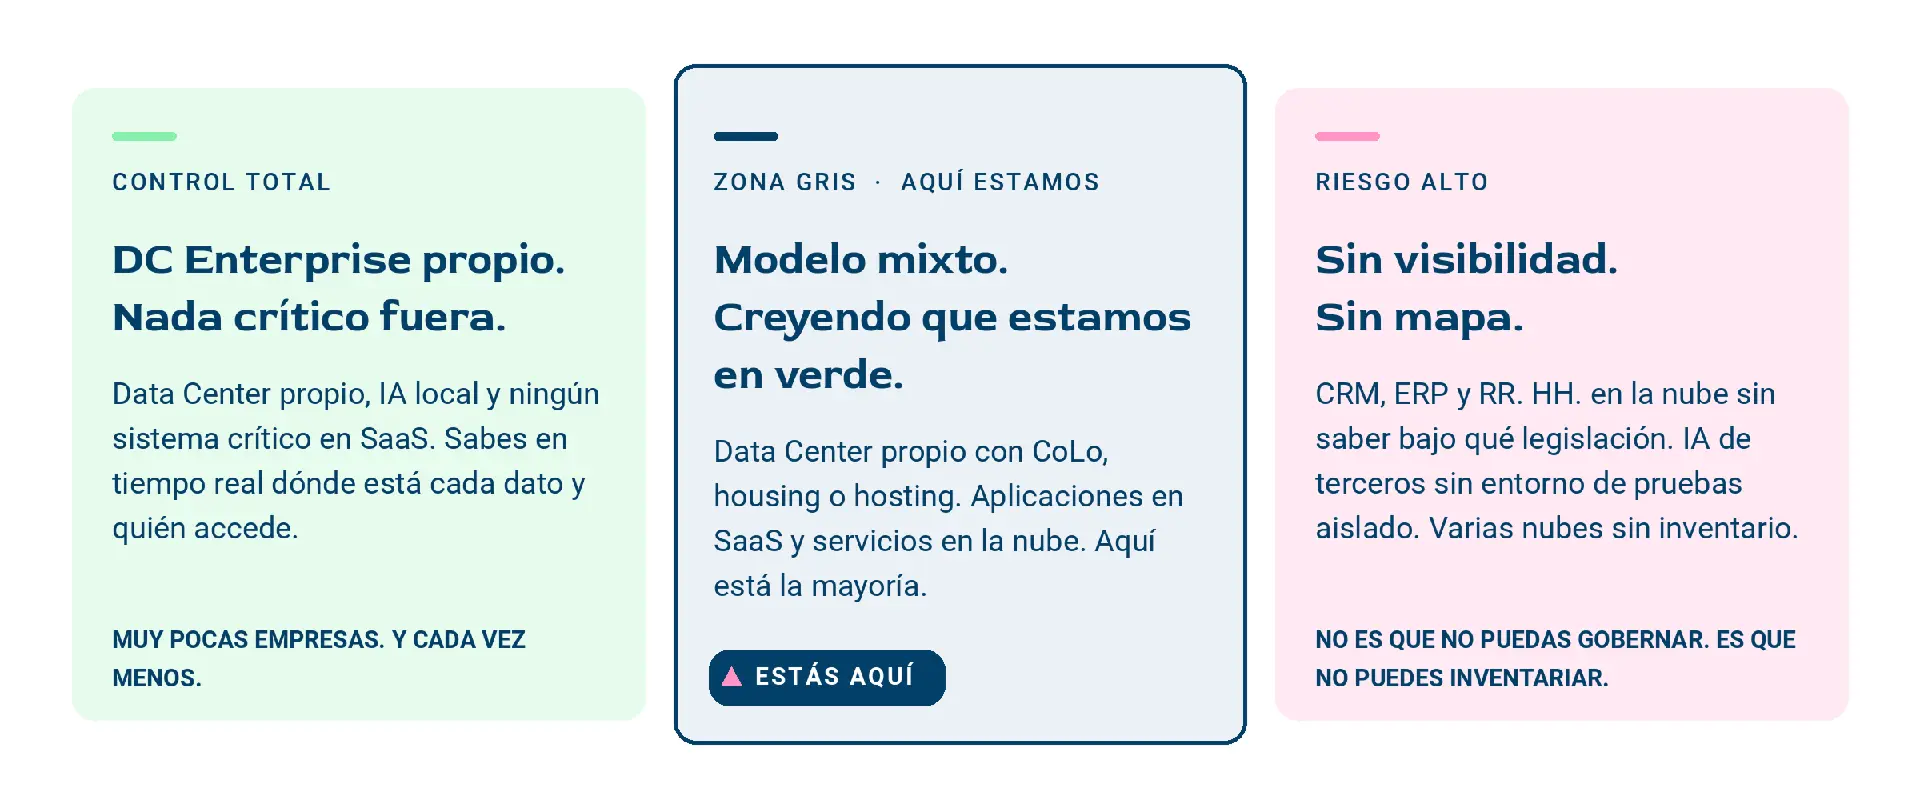
La buena noticia es que medir los grises no es fácil, pero se puede. Existen modelos de madurez de gobernanza del dato que te dicen dónde estás, cuánto te falta para tus propios objetivos e incluso cómo te comparas con tu sector.
Un modelo de madurez funciona como las notas del colegio por asignaturas. Además de decirte si apruebas, te enseña en qué vas bien y qué tendrías que estudiar para subir nota.
Uno de los más completos es el CMMI Data Management Maturity Model, del CMMI Institute. Define cinco niveles de madurez y cubre seis áreas: estrategia, calidad, operaciones, plataforma, gobierno y procesos. Fíjate en lo último. Siempre estarán presentes los procesos.
¿Quieres saber en qué tono de gris está tu infraestructura? Para eso diseñamos nuestro informe gratuito de madurez del dato.
Negocio contra seguridad, y el Data Center justo en medio
¿Y por qué estamos en el gris? ¿No sería más fácil estar en el verde?
Porque en todas las organizaciones, públicas o privadas, existe una pequeña tensión. A priori parece una contradicción, pero en realidad es una cuestión de objetivos. Por un lado, lo que quieren Legal, Seguridad y Compliance. Por otro, lo que demanda el negocio o el servicio que ofrecemos.
El mercado, sea banca, industria, telecomunicaciones o utilities, es cada día más competitivo. Necesita una velocidad y una flexibilidad que el verde de antes no da, al menos a priori.
¿Y dónde estamos nosotros, el Data Center? Si lo piensas bien, justo en medio de esa tensión. Pero pocas veces estamos en la conversación. Se habla de infraestructura de forma implícita, sin contar con los profesionales que más saben de ella.
Y eso es lo que tenemos que corregir. Somos una pieza fundamental en esta discusión. Podemos, y debemos, ser parte de la solución.
La base de la pirámide
NVIDIA llama a los Data Centers de IA «fábricas de inteligencia». Y el nombre está muy bien elegido.
Además, NVIDIA ha descrito la IA como un modelo de cinco capas. La infraestructura es una de ellas, y sin ella no hay ni modelos ni aplicaciones que controlar.
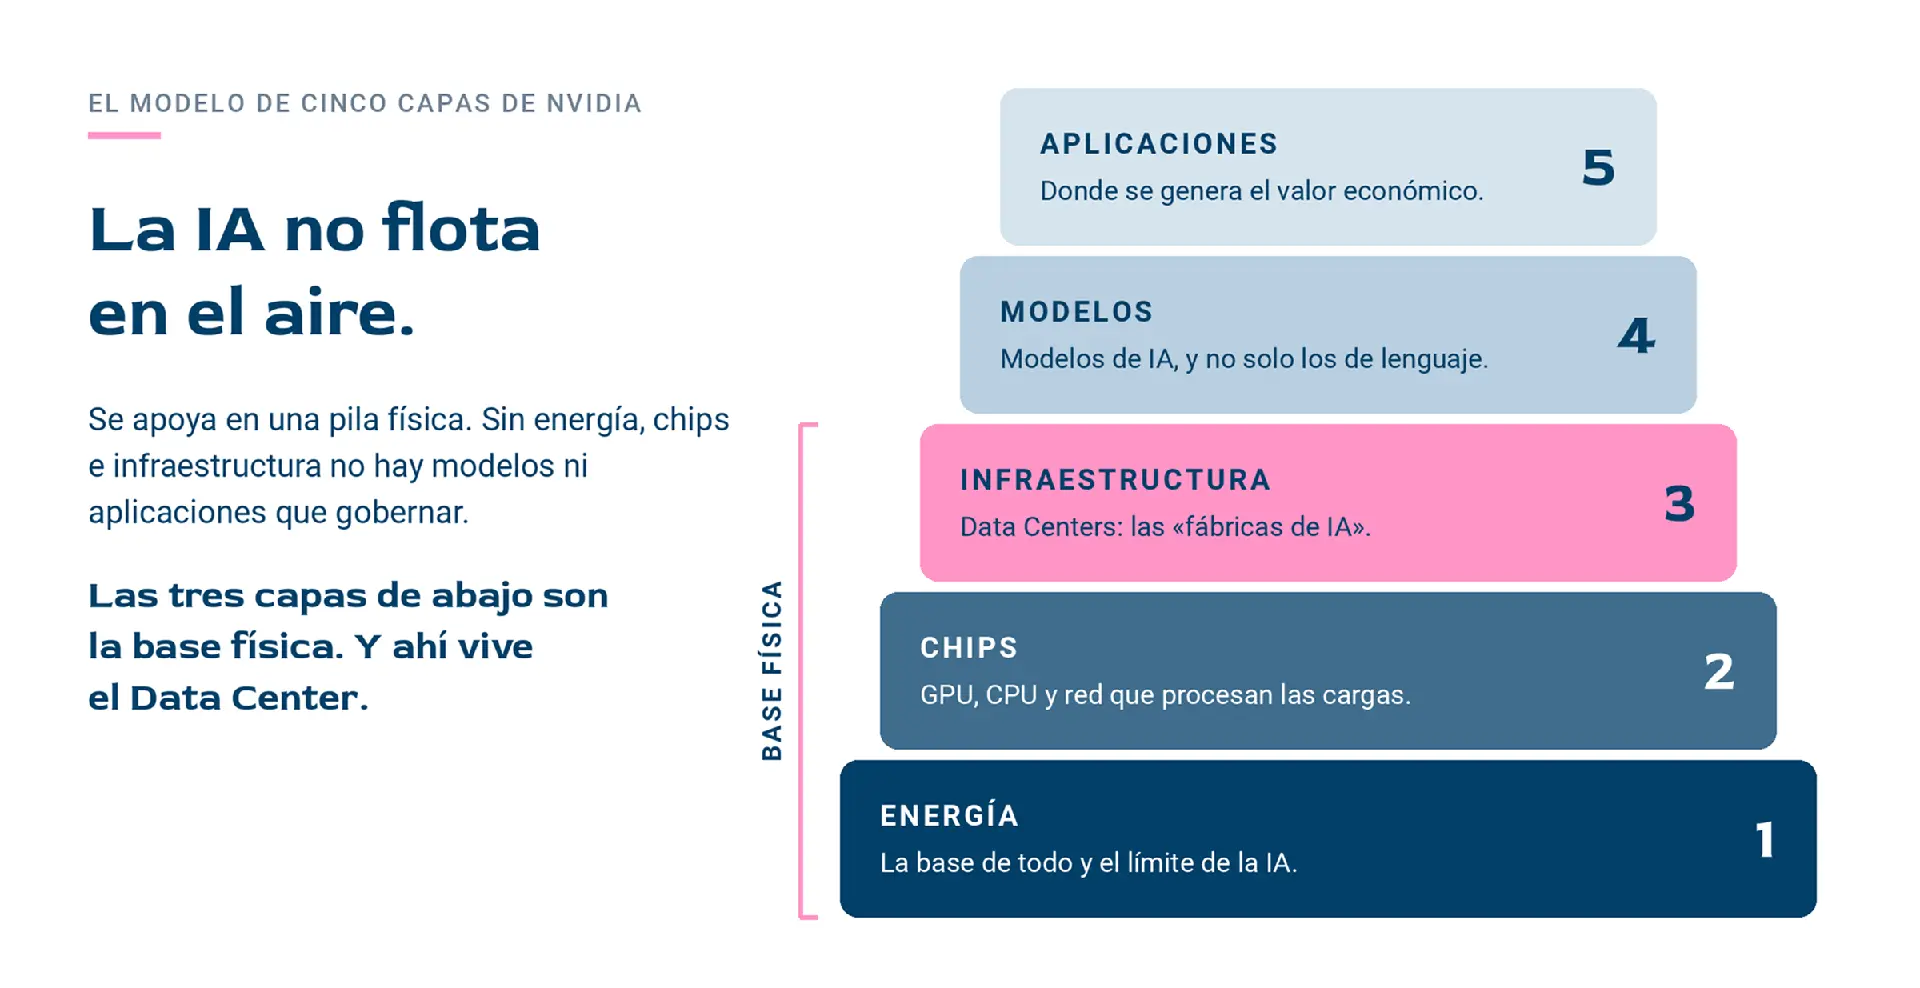
Sin controlar esa base física, la gobernanza del dato es una política flotando en el aire.
Y vuelvo a la definición de DAMA, que hablaba de gobernar «activos». Llámame ingenua, pero quiero pensar que, al decir activos, estaba pensando en nosotros.
Otros ya hablan de nosotros, pero pocas veces nos invitan a la conversación. Es hora de reclamar nuestro sitio. No como meros albergadores de infraestructura, sino como arquitectos.
El DNI del Data Center
Si estamos de acuerdo en que la gobernanza del dato pasa por la gobernanza del Data Center, la conclusión es directa. Nosotros también necesitamos nuestro propio DNI.
¿Y cómo se traduce el DNI del dato al del Data Center? Campo a campo. Cuando la conversación llegue a la infraestructura, esto es lo que nos van a preguntar, y esto es lo que podemos responder:
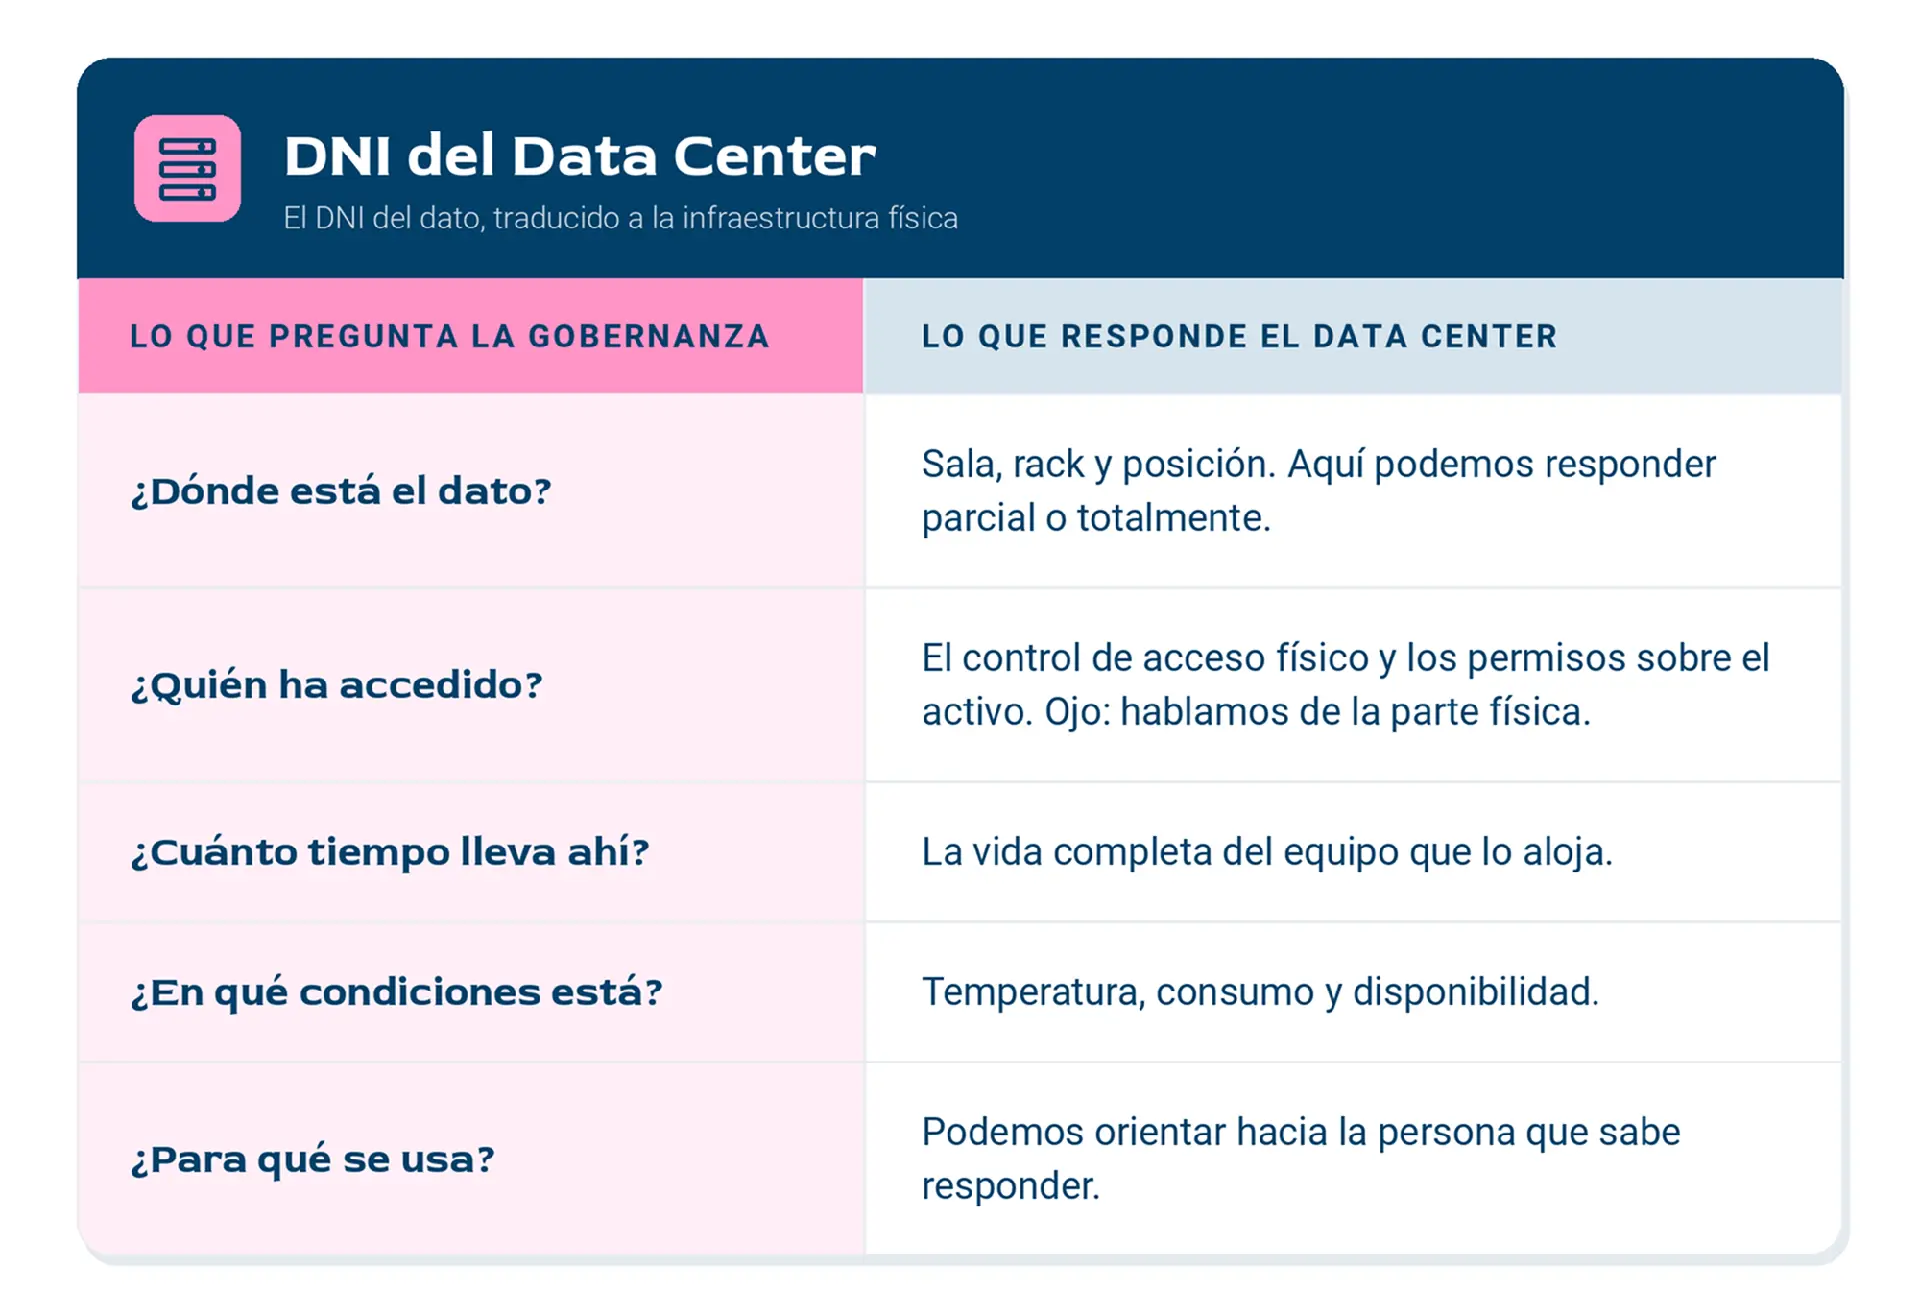
No inventamos nada nuevo. Ordenamos lo que ya sabemos hacer y lo ponemos al servicio de una conversación en la que deberíamos llevar tiempo sentados.
Lo que aportamos desde la infraestructura se llama trazabilidad. Es decir, poder seguir la pista de cada equipo, saber dónde está y quién lo ha tocado, como el número de seguimiento de un paquete. Justo lo que nos pide la gobernanza. Y, yendo más allá, es la base de la automatización, que será nuestra mejor aliada. Ya conté por qué sin integraciones entre sistemas nada funciona de verdad.
Esto no va de tecnología
Va de disciplina organizativa. Gobernar la infraestructura es saber por qué existe cada activo y qué decisión de negocio soporta. También qué significa dentro de la empresa, no solo dentro del sistema, y qué pasa si falla, si está mal ubicado o si alguien accede sin permiso.
El Data Center no es el problema de Sistemas, es el punto de partida de la gobernanza. Y si no somos parte de esa conversación, alguien tomará esas decisiones sin nosotros.
Nuestra parte de la solución
No vamos a solucionarlo todo, seré honesta. La gran carga está en Sistemas, en IT, en los equipos que gestionan el dato a nivel lógico. Pero sí somos parte de la solución. Y ser parte de la solución nos dará la relevancia que llevamos tiempo buscando.
La gobernanza del Data Center viene a sumarse a la gobernanza del dato, a completarla desde la parte física.
¿Basta con lo que hacemos hoy?
No del todo.
Hoy nuestros KPIs miden disponibilidad, rendimiento, capacidad y eficiencia. Respondemos muy bien a la pregunta «¿cómo funciona?». Pero la gobernanza del dato nos pide más.
La fiabilidad ya la trabajamos, es la base de todo lo que hacemos y el argumento con el que hemos construido nuestra reputación.
Con la visibilidad vamos más justos. Saber si un sistema está up o down ya no basta, hay que saber qué carga está corriendo, qué dato se procesa y qué decisión de negocio soporta ese activo ahora mismo.
Y luego está la responsabilidad, la más incómoda. ¿Quién es el dueño de ese activo dentro de la organización? ¿Quién asume las consecuencias si algo falla?
La excelencia operativa nos llevará a la gobernanza si damos el salto. Pasar de responder cómo funciona a responder por qué existe y qué pasa si algo sale mal. Porque, como ya he escrito alguna vez, el diseño pone las bases, pero es la operación la que sostiene el Data Center.
El framework que estamos construyendo en Bjumper
Precisamente porque no es fácil, en Bjumper estamos construyendo un framework de gobernanza del Data Center. Trabaja sobre tres ejes:
- Responsabilidad, es decir, quién se encarga de qué, con qué criterio y con qué consecuencias.
- Trazabilidad, sin la cual no será posible ni automatizar ni certificar.
- Confianza, que va ligada a la automatización. A más automatización, más fiabilidad del dato, porque dejamos de depender de actualizaciones manuales en la operativa repetitiva. Es el mismo camino que nos lleva hacia la conducción autónoma del Data Center.
Lo estamos construyendo ahora mismo. Es un borrador, no un producto acabado. Si quieres ser parte de esta conversación, aunque sea para cuestionar el enfoque, estaremos encantados de presentártelo y escucharte.
Enterprise o CoLo, dos realidades con la misma oportunidad
Antes de terminar, un matiz importante. La gobernanza del Data Center aplica a las dos grandes realidades del sector, aunque de forma diferente.
Si estás en un Data Center Enterprise, tu ventaja es el control. Tu Data Center es tuyo y solo da servicio a tu empresa, así que tienes visibilidad completa de tu infraestructura y puedes construir sobre ella con criterio propio.
Si estás en un Data Center de CoLo, tu ventaja es la proximidad. Alquilas espacio, energía y conectividad a otras empresas, y conoces de primera mano la infraestructura donde viven sus datos. Esa proximidad, bien gestionada y documentada, puede convertirse en un argumento de producto que te diferencie de cualquier nube.
En ambos casos, la gobernanza acabará siendo el argumento que dé al Data Center el papel que se merece.
Reflexión final
Nadie tiene todavía todas las respuestas, lo que sí está claro es que el Data Center ya tiene buena parte de lo que exige la gobernanza del dato. Lo que le falta es un sitio en la mesa donde se toman las decisiones.
Que el Data Center funcione ya lo damos por hecho. Ahora toca que se entienda por qué existe.