Os Data Centers têm um papel de protagonista na sociedade de hoje e de amanhã. Ainda assim, dentro e fora das suas organizações continuam a ser quase invisíveis, e raramente se fala deles para além do que custam.
A governança de dados é um bom exemplo. Aparece nas notícias e nos conselhos de administração das grandes empresas. Quase sempre é tratada como algo intangível. Mas é possível tocá-la. Pelo menos, na sua base.
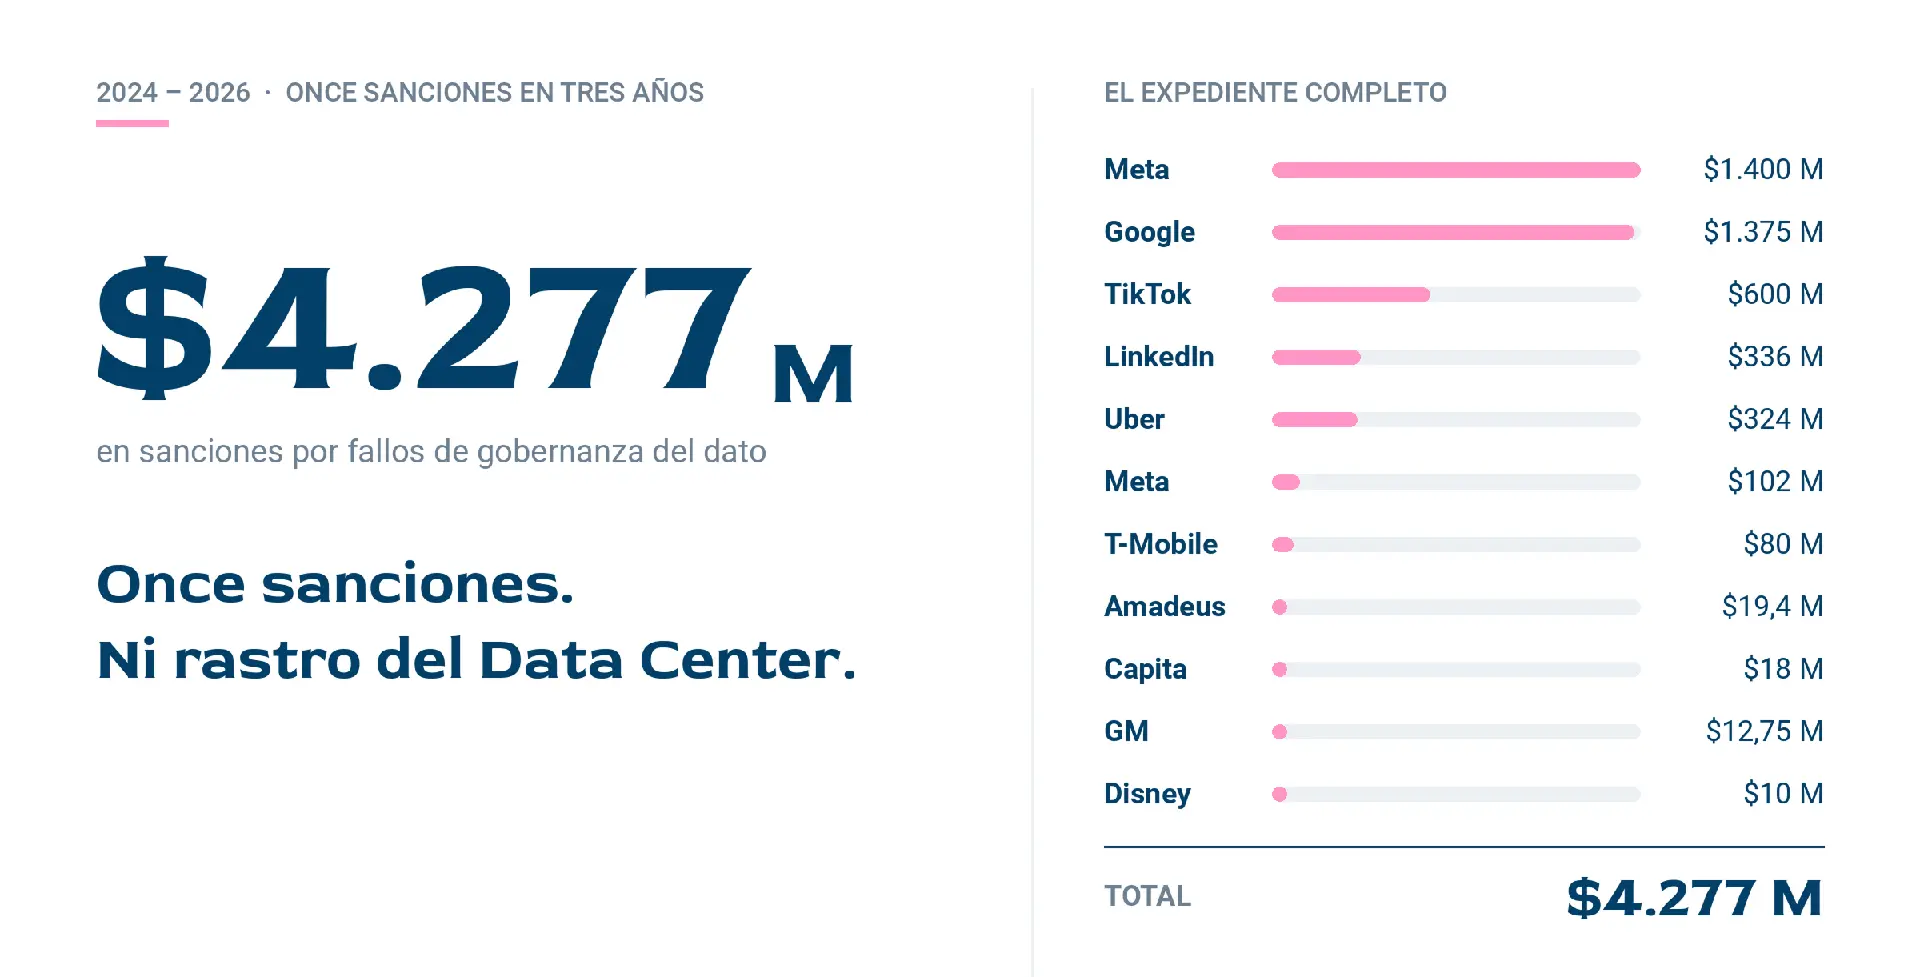
Onze casos de falha e nem sinal do Data Center
Se revirmos os casos dos últimos três anos em que a governança de dados falhou, surge uma pergunta muito simples: o Data Center aparece em algum deles?
Em nenhum dos onze processos se fala de falha técnica. Em nenhum o Data Center figura como causa. E, no entanto, lá estamos nós. Não na linha da frente, mas na base que suporta esses dados.
O BI dos dados
Há imensas definições de governança de dados. Fico com uma das mais aceites, a da DAMA International: «o exercício de autoridade, controlo e tomada de decisão partilhada sobre a gestão dos ativos de dados».
Em palavras simples, decidir quem manda nos dados e como se verifica que se cumpre o que foi acordado. Dito assim, soa um pouco frio, por isso prefiro compará-lo ao BI, algo que todos conhecemos.
Tal como nós respondemos a algumas perguntas básicas para nos identificarmos, os dados também deveriam conseguir responder às suas. Onde estão? Quem lhes acedeu? Há quanto tempo estão lá? Para que são usados?
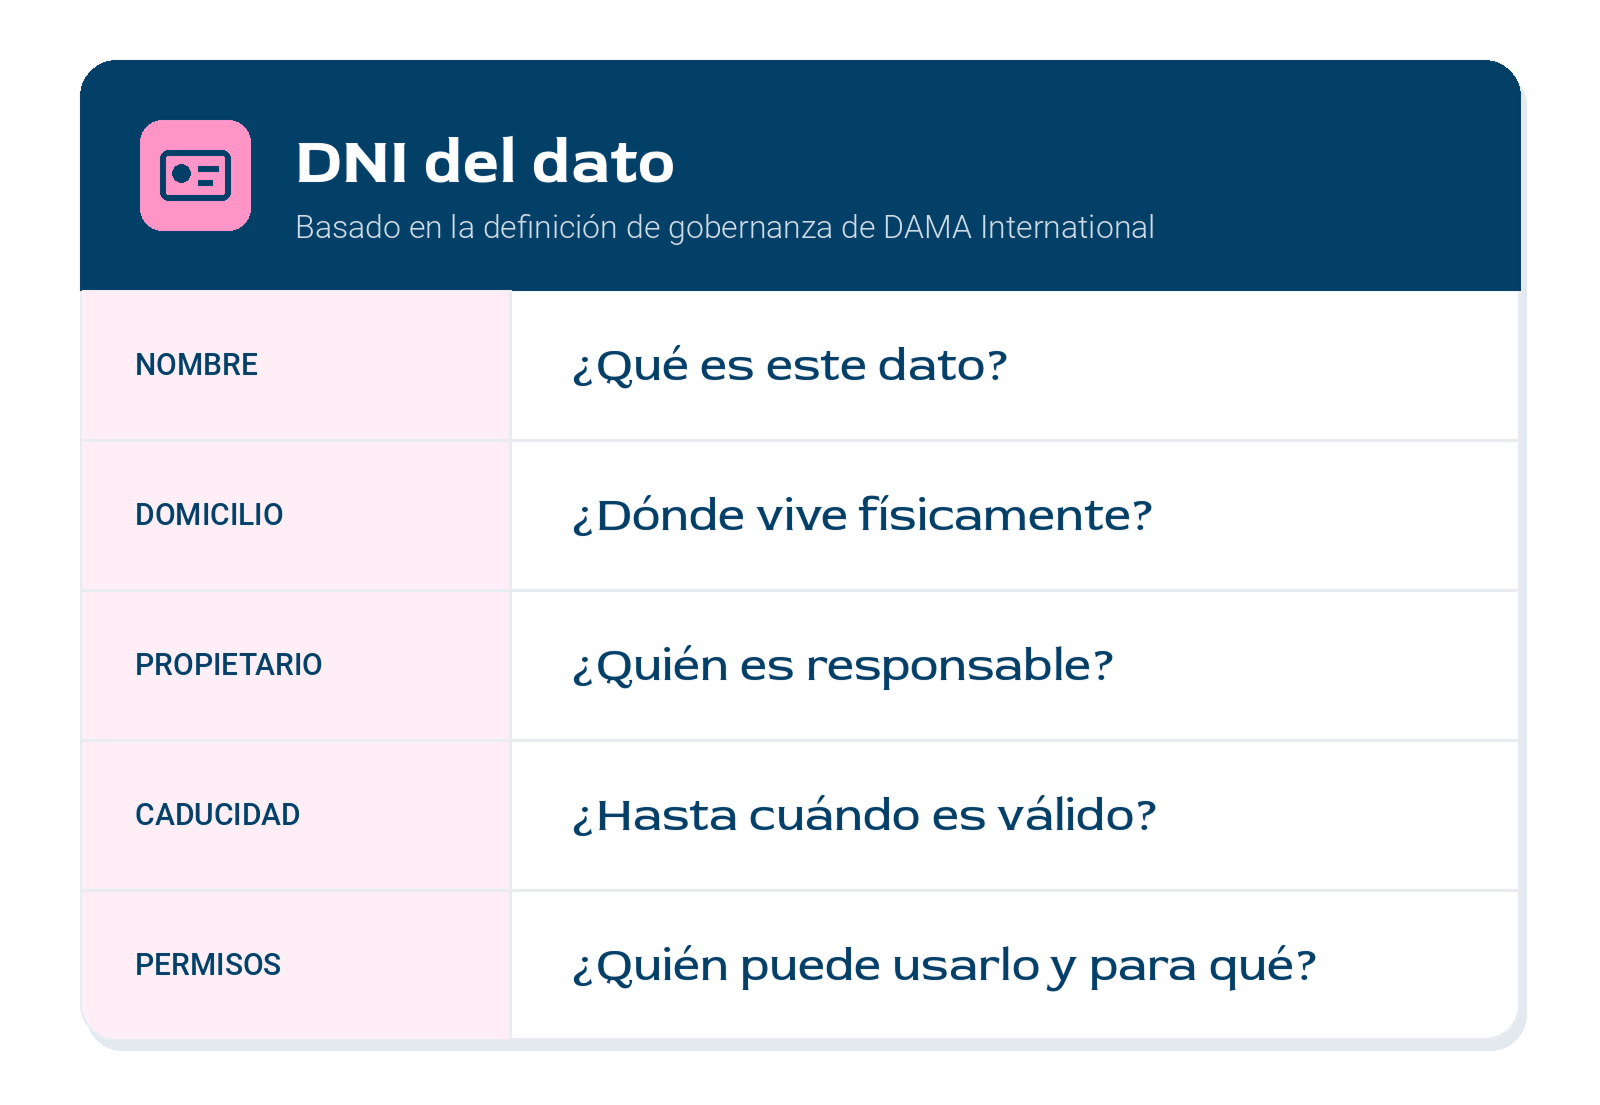
Vejamos um exemplo muito comum: a ficha de um cliente. Em que servidor está guardada? Quem a abriu este mês? Desde quando a temos? Usamo-la para faturar ou para fazer campanhas de marketing? Se uma empresa conseguir responder a essas quatro perguntas, esse dado tem o BI em ordem.
Isto já começa a soar a Data Center, não é?
Ahora bien, ¿cuántas organizaciones pueden decir que todos sus datos tienen su DNI en regla? Certificaciones como la ISO 27001 (la norma internacional de seguridad de la información) son un buen punto de partida. En Bjumper lo comprobamos al obter o ENS de categoria Alta e a ISO 27001. Mas estar certificado não equivale a ter 100% dos dados governados.
E a governança de dados também não é algo que se alcança e se arquiva. Cada novo sistema, fornecedor ou regulamento empurra-a um pouco mais para a frente.
Porque nos custa tanto governar os dados?
A resposta tem a ver com três coisas que estão a acontecer ao mesmo tempo.
A regulação aperta
É a mais aborrecida, mas é a que nos obrigou a pensar na governança, ou pelo menos a dar-lhe um nome e um enquadramento. E a lista de regulamentos não para de crescer: o RGPD (proteção de dados pessoais na Europa), o AI Act (a lei europeia de inteligência artificial), a NIS2 (cibersegurança dos serviços essenciais), o DORA (resiliência digital no setor financeiro), a LGPD (a lei de proteção de dados do Brasil) e por aí fora.
O que os distingue das normas de qualidade a que estávamos habituados é o seu nível de exigência. Ter as políticas e os processos documentados já não chega. Agora é preciso demonstrar que se cumprem.
Antes pediam-te o manual. Agora pedem-te o log, ou seja, o registo do que aconteceu de facto. E essa mudança de mentalidade explica, creio eu, porque às vezes parece que o objetivo nos foge.
É como a diferença entre mostrar o livro de receitas e mostrar a gravação da cozinha. Já não basta explicar como se faz o prato. É preciso demonstrar que foi feito assim, e todos os dias.
A fortaleza já não tem muralhas
Basta pensar numa empresa do início dos anos 2000: software de gestão local, ficheiros num servidor partilhado. Sabias perfeitamente onde estava cada dado e quem lhe podia aceder.
Era uma fortaleza. Tanto que, há 25 anos, quase ninguém tinha ouvido falar do CISO (o responsável pela segurança da informação), e a equipa de segurança, se existia, mal se metia no teu trabalho. Era também a época dos grandes Data Centers Enterprise, e a nenhum banco passava pela cabeça ter um serviço fora da sua infraestrutura.
Hoje, esse mesmo CISO (já com nome e cargo) tem de governar o ERP contratado como serviço a um fornecedor externo, um Data Center misto, parte próprio e parte alugado num CoLo, e aplicações na nuvem. Os dados escaparam ao perímetro. As muralhas da fortaleza apagaram-se, pelo menos em parte.
Antes, os dados viviam em casa. Agora vivem em casa, num apartamento arrendado e num hotel, tudo ao mesmo tempo. E vá lá saber-se quem tem as chaves de tudo.
A nossa nova amiga, a IA
E a mais recente: a IA democratizada (porque IA já havia antes). É praticamente incontrolável, mesmo em organizações com modelos próprios. Se alguém esgotar a quota da sua ferramenta corporativa (os famosos tokens) e estiver com pressa, e estamos sempre com pressa, vai saltar para outra ferramenta. E acabará por colar um contrato ou uma lista de clientes num chatbot público, onde esses dados nunca deveriam estar.
Aqui há muitíssimo por discutir, e não me sinto preparada para dar respostas. O que tenho claro é que não convém precipitarmo-nos. Como explicámos em «Ainda não precisas da IA para operar o teu Data Center», primeiro vêm os processos e os dados.
Quanto controlo temos realmente? Bem-vindos ao cinzento
Com a regulação, a invisibilidade e a IA em cima da mesa, a pergunta surge sozinha: quanto controlo podemos ter sobre os nossos dados?
Controlo total? Seria preciso ter tudo num Data Center Enterprise, com IA local e nenhum sistema crítico em SaaS. Sinceramente, poucas empresas no mundo poderiam dizer que sim. Talvez nenhuma.
Risco elevado, então, com zero visibilidade e zero controlo? Também não me parece.
Porque aqui não há um sim ou um não, uns ou zeros. Parece-se mais com a própria vida, que quase sempre é cinzenta. E os cinzentos são muito mais difíceis de medir. É aí que está a maioria de nós, com modelos mistos.
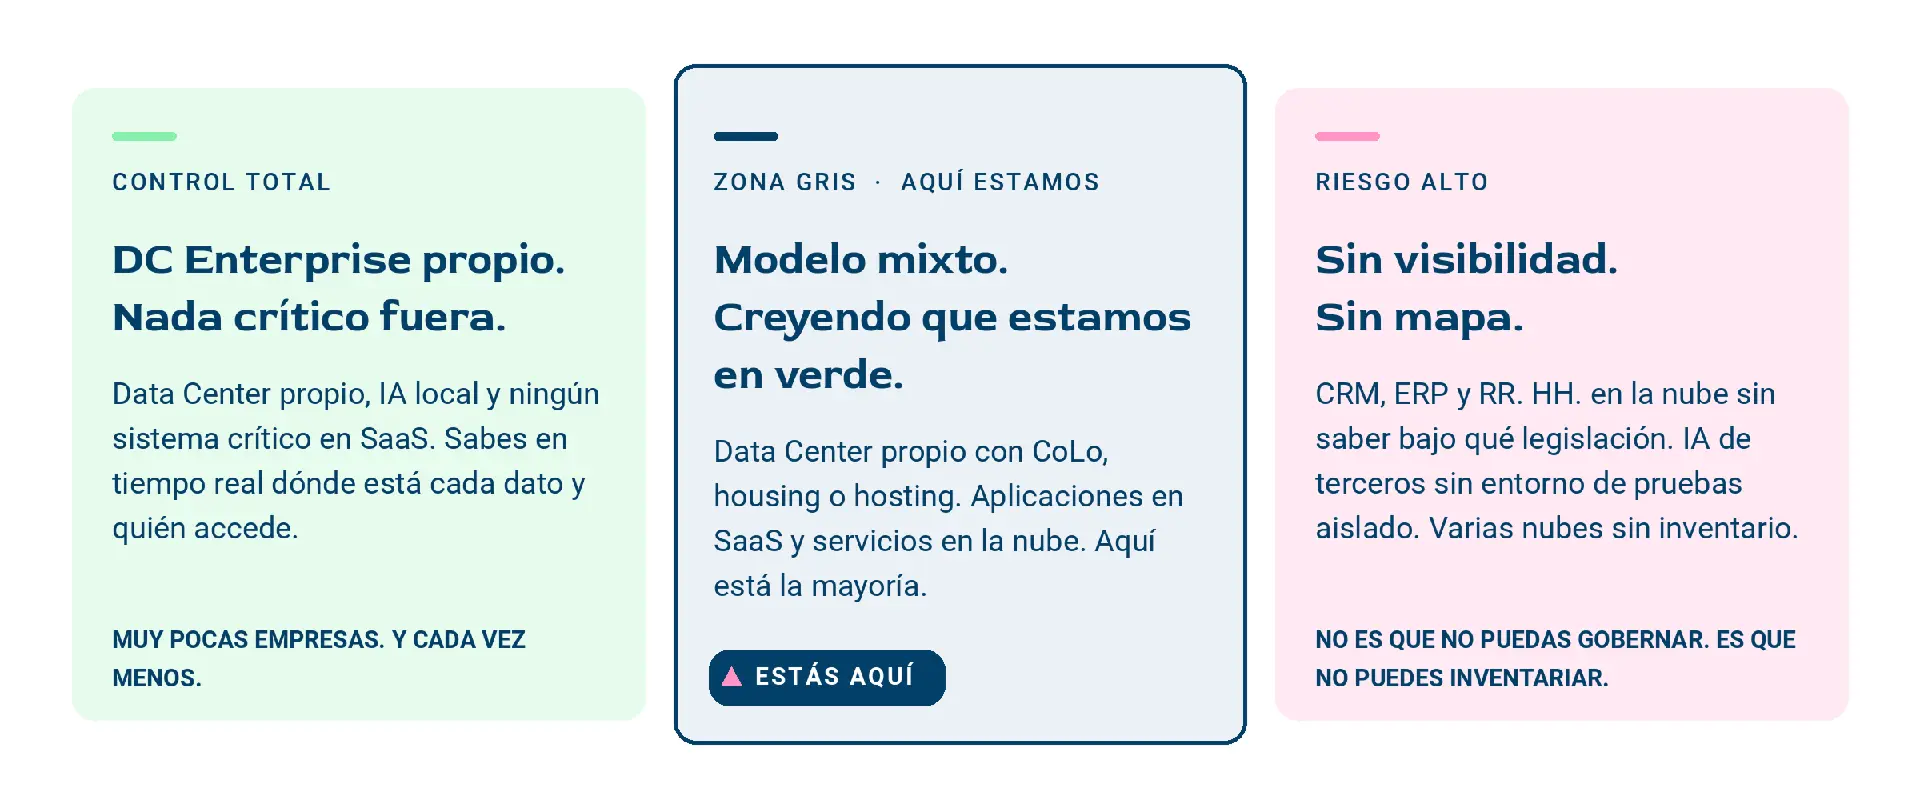
A boa notícia é que medir os cinzentos não é fácil, mas é possível. Existem modelos de maturidade de governança de dados que te dizem onde estás, quanto te falta para atingir os teus próprios objetivos e até como te comparas com o teu setor.
Um modelo de maturidade funciona como as notas da escola por disciplina. Além de te dizer se passas, mostra-te em que estás bem e o que terias de estudar para subir a nota.
Um dos mais completos é o CMMI Data Management Maturity Model, do CMMI Institute. Define cinco níveis de maturidade e abrange seis áreas: estratégia, qualidade, operações, plataforma, governo e processos. Repara na última. Os processos estarão sempre presentes.
Queres saber em que tom de cinzento está a tua infraestrutura? Foi para isso que criámos o nosso relatório gratuito de maturidade dos dados.
Negócio contra segurança, e o Data Center mesmo no meio
E porque estamos no cinzento? Não seria mais fácil estar no verde?
Porque em todas as organizações, públicas ou privadas, existe uma pequena tensão. À primeira vista parece uma contradição, mas na verdade é uma questão de objetivos. De um lado, o que querem as áreas Jurídica, de Segurança e de Compliance. Do outro, o que exige o negócio ou o serviço que oferecemos.
O mercado, seja banca, indústria, telecomunicações ou utilities, é cada dia mais competitivo. Precisa de uma velocidade e de uma flexibilidade que o verde de antes não dá, pelo menos à partida.
E onde estamos nós, o Data Center? Se pensares bem, mesmo no meio dessa tensão. Mas raramente estamos na conversa. Fala-se de infraestrutura de forma implícita, sem contar com os profissionais que mais sabem dela.
E é isso que temos de corrigir. Somos uma peça fundamental nesta discussão. Podemos, e devemos, fazer parte da solução.Y eso es lo que tenemos que corregir. Somos una pieza fundamental en esta discusión. Podemos, y debemos, ser parte de la solución.
A base da pirâmide
A NVIDIA chama aos Data Centers de IA «fábricas de inteligência». E o nome está muito bem escolhido.
Além disso, a NVIDIA descreveu a IA como um modelo de cinco camadas. A infraestrutura é uma delas, e sem ela não há modelos nem aplicações para controlar.
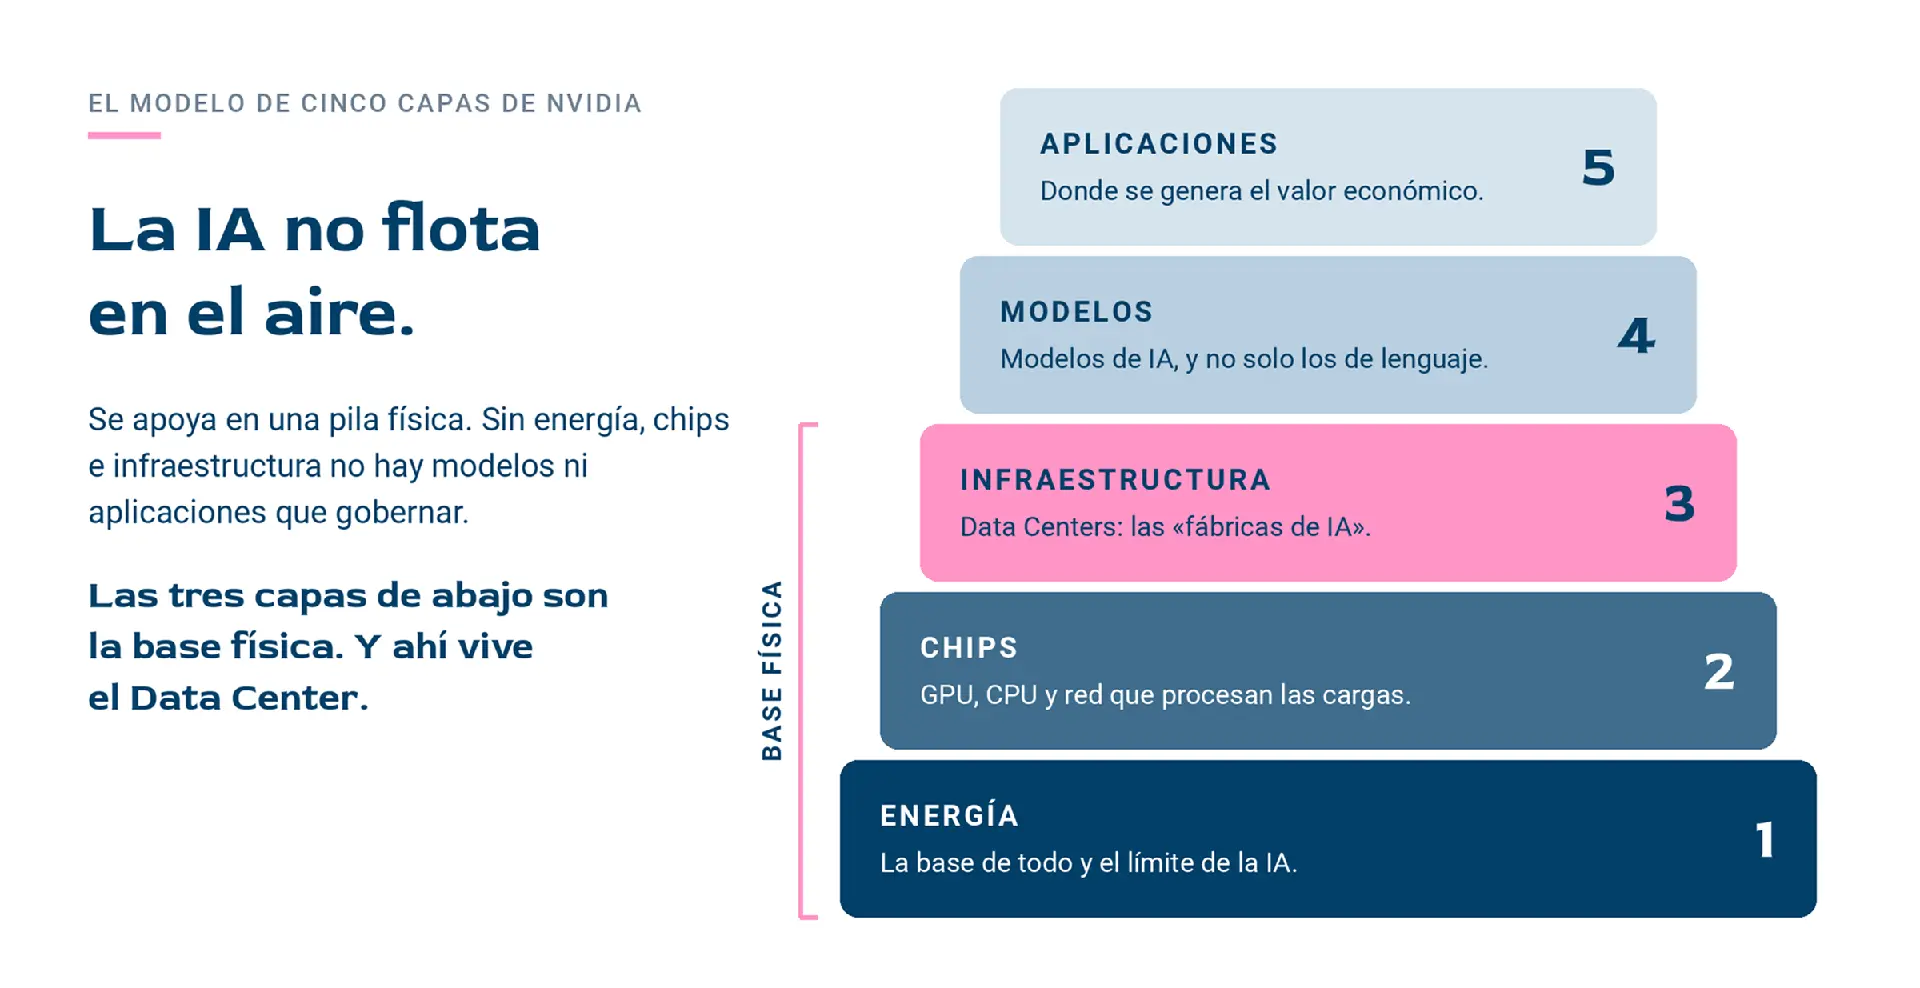
Sem controlar essa base física, a governança de dados é uma política a flutuar no ar.
E volto à definição da DAMA, que falava em governar «ativos». Chamem-me ingénua, mas quero acreditar que, ao dizer ativos, estava a pensar em nós.
Outros já falam de nós, mas raramente nos convidam para a conversa. Está na hora de reclamar o nosso lugar. Não como meros alojadores de infraestrutura, mas como arquitetos.
O BI do Data Center
Se estivermos de acordo que a governança de dados passa pela governança do Data Center, a conclusão é direta. Nós também precisamos do nosso próprio BI.
E como se traduz o BI dos dados no BI do Data Center? Campo a campo. Quando a conversa chegar à infraestrutura, é isto que nos vão perguntar, e é isto que podemos responder:
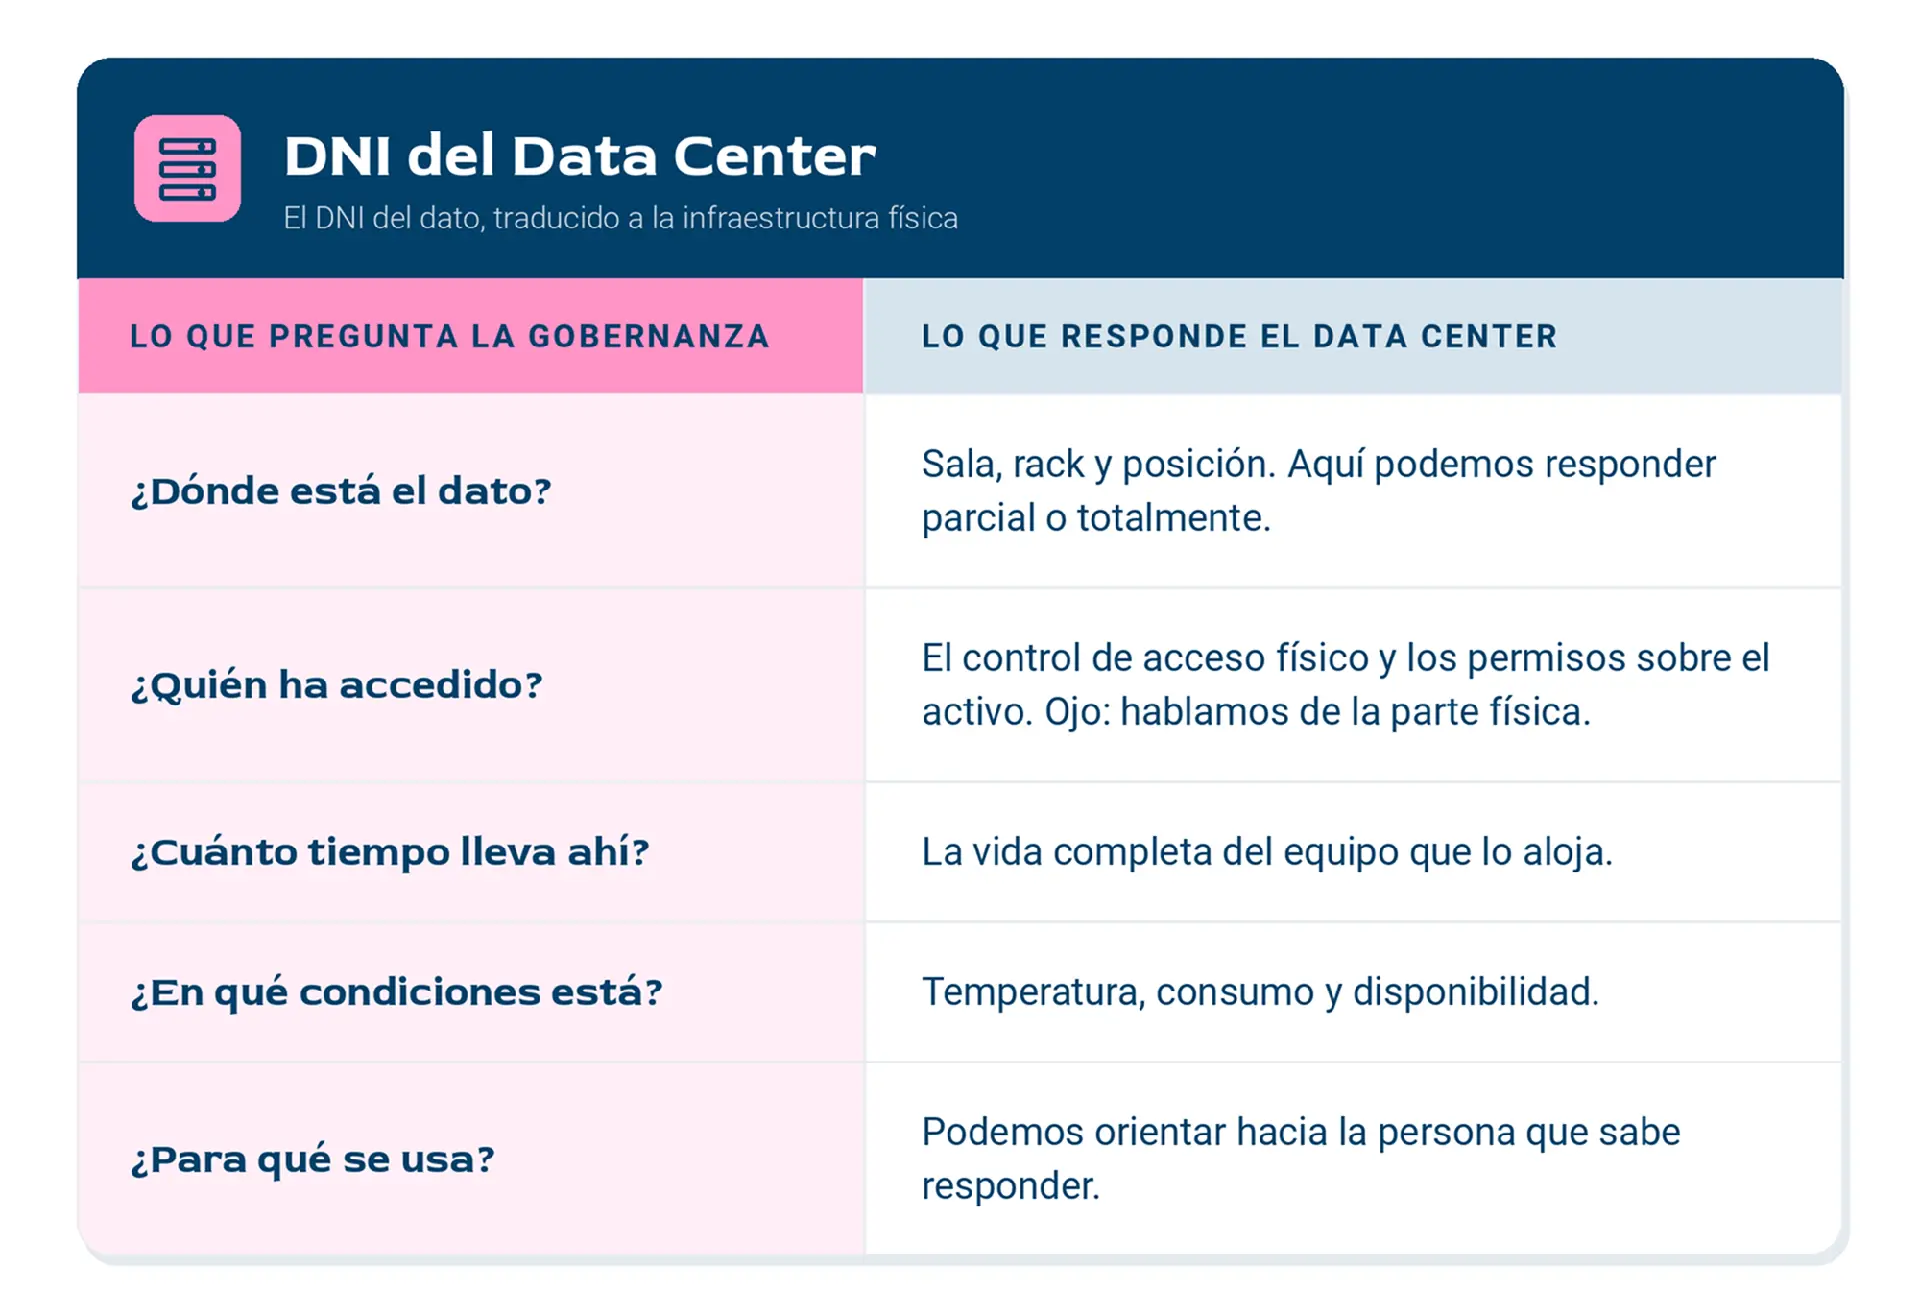
Não estamos a inventar nada de novo. Estamos a organizar o que já sabemos fazer e a colocá-lo ao serviço de uma conversa em que já deveríamos estar sentados há muito tempo.
O que trazemos do lado da infraestrutura chama-se rastreabilidade. Ou seja, conseguir seguir o rasto de cada equipamento, saber onde está e quem lhe mexeu, como o número de seguimento de uma encomenda. Exatamente o que a governança nos pede. E, indo mais longe, é a base da automação, que será a nossa melhor aliada. Já expliquei porque sem integrações entre sistemas, nada funciona a sério.
Isto não é sobre tecnologia
É sobre disciplina organizacional. Governar a infraestrutura é saber porque existe cada ativo e que decisão de negócio suporta. Também o que significa dentro da empresa, não apenas dentro do sistema, e o que acontece se falhar, se estiver mal localizado ou se alguém lhe aceder sem autorização.
O Data Center não é um problema de Sistemas. É o ponto de partida da governança. E se não fizermos parte dessa conversa, alguém tomará essas decisões sem nós.
A nossa parte da solução
Não vamos resolver tudo, vou ser honesta. O grande peso está nos Sistemas, nas TI, nas equipas que gerem os dados a nível lógico. Mas fazemos parte da solução. E fazer parte da solução vai dar-nos a relevância que procuramos há muito tempo.
A governança do Data Center vem somar-se à governança de dados, completando-a a partir da parte física.
Basta o que fazemos hoje?
Não totalmente.
Hoje, os nossos KPIs medem disponibilidade, desempenho, capacidade e eficiência. Respondemos muito bem à pergunta «como funciona?». Mas a governança de dados pede-nos mais.
A fiabilidade já a trabalhamos. É a base de tudo o que fazemos e o argumento com que construímos a nossa reputação.
Na visibilidade estamos mais curtos. Saber se um sistema está up ou down já não chega. É preciso saber que carga está a correr, que dados estão a ser processados e que decisão de negócio esse ativo suporta neste momento.
E depois há a responsabilidade, a mais incómoda. Quem é o dono desse ativo dentro da organização? Quem assume as consequências se algo falhar?
A excelência operacional levar-nos-á à governança se dermos o salto. Passar de responder como funciona para responder porque existe e o que acontece se algo correr mal. Porque, como já escrevi algumas vezes, o design lança as bases, mas é a operação que sustenta o Data Center.
O framework que estamos a construir na Bjumper
Precisamente porque não é fácil, na Bjumper estamos a construir um framework de governança do Data Center. Assenta em três eixos:
- Responsabilidade, ou seja, quem se encarrega de quê, com que critério e com que consequências.
- Rastreabilidade, sem a qual não será possível automatizar nem certificar.
- Confiança, que está ligada à automação. Quanto mais automação, mais fiáveis são os dados, porque deixamos de depender de atualizações manuais na operação repetitiva. É o mesmo caminho que nos leva à condução autónoma do Data Center.
Estamos a construí-lo neste momento. É um rascunho, não um produto acabado. Se quiseres fazer parte desta conversa, nem que seja para questionar a abordagem, teremos todo o gosto em apresentar-to e ouvir-te.
Enterprise ou CoLo, duas realidades com a mesma oportunidade
Antes de terminar, uma ressalva importante. A governança do Data Center aplica-se às duas grandes realidades do setor, embora de forma diferente.
Se estás num Data Center Enterprise, a tua vantagem é o controlo. O teu Data Center é teu e só serve a tua empresa, por isso tens visibilidade total da tua infraestrutura e podes construir sobre ela com critério próprio.
Se estás num Data Center de CoLo, a tua vantagem é a proximidade. Alugas espaço, energia e conectividade a outras empresas, e conheces em primeira mão a infraestrutura onde vivem os seus dados. Essa proximidade, bem gerida e documentada, pode tornar-se um argumento de produto que te diferencie de qualquer nuvem.
Em ambos os casos, a governança acabará por ser o argumento que dará ao Data Center o papel que merece.
Reflexão final
Ninguém tem ainda todas as respostas. O que está claro é que o Data Center já tem boa parte daquilo que a governança de dados exige. O que lhe falta é um lugar à mesa onde se tomam as decisões.
Que o Data Center funciona, já damos como garantido. Agora é altura de se perceber porque existe.Que el Data Center funcione ya lo damos por hecho. Ahora toca que se entienda por qué existe.